Fondasi & Praktik Kriptografi
Modul bonus (pengayaan) di luar urutan 16 pertemuan: gabungan materi fondasi kriptografi (hashing, enkripsi simetris dan asimetris, pertukaran kunci Diffie-Hellman) dan praktik kriptografi (hash, efek avalanche, RSA mini, simulasi Diffie-Hellman) di lab milik sendiri.
Modul bonus (pengayaan): modul ini berada di luar urutan 16 pertemuan dan tidak dihitung dalam progres jalur utama. Isinya gabungan dua materi lama yang tetap relevan sebagai prasyarat Applied Cryptography: fondasi kriptografi dan praktik kriptografi. Kuis pendampingnya (15 soal) ada di halaman kuis modul ini.
BAGIAN 1: Fondasi Kriptografi (materi lama Pertemuan 7)
Tujuan pembelajaran
Sesuai RPS TL455 pertemuan 7, setelah mempelajari materi ini kamu mampu menjelaskan algoritma kriptografi simetris/asimetris, hashing, dan pertukaran kunci. Empat konsep inilah yang diuji di akhir modul, dan dihitung dengan tangan di pertemuan 9.
Bahan rujukan modul ini: Bab 5 (Cryptography) buku *Principles of Computer Security: CompTIA Security+ and Beyond* (2021). Tujuan babnya persis empat: memahami dasar kriptografi, mengidentifikasi tiga jenis kriptografi, menjabarkan algoritma modern, dan menjelaskan penerapannya untuk keamanan.
Objektif dan prinsip kerja kriptografi
Bab 5 menegaskan tujuannya: melindungi integritas dan kerahasiaan data, dengan elemen pelengkap seperti perfect forward secrecy (kunci sesi tak terpulihkan meski kunci jangka panjang bocor) dan nonrepudiation yang sudah kamu temui di pertemuan 1. Dua prinsip yang membuat sandi kuat: confusion (kaitan kunci ke ciphertext serumit mungkin) dan diffusion (perubahan satu karakter plaintext menyebar ke banyak perubahan ciphertext, sehingga ciphertext tak membocorkan struktur plaintext; inilah dasar efek avalanche yang kamu hitung di pertemuan 9). Buku juga mengingatkan dua sisi medan: cryptanalysis, analisis untuk mengembalikan pesan terenkripsi ke bentuk aslinya, juga maju lewat metode linear dan differential. Dan karena penyerang membaca catatan publik, kekuatan kriptografi modern terletak pada kerumitan kunci, bukan kerahasiaan algoritmanya.
Panduan panjang kunci minimum dari bab: symmetric 80 sampai 112 bit, ECC 160 sampai 224 bit, RSA dan DSA minimal 2048 bit (persyaratan CA/Browser Forum).
Konsep inti 1: hashing (fungsi satu arah)
Definisi Bab 5: hash function adalah fungsi matematika khusus yang bekerja satu arah, artinya setelah algoritma diproses tidak ada cara yang layak untuk mengembalikan ciphertext ke plaintext, dan idealnya tidak ada cara membuat dua plaintext berbeda menghasilkan hash yang sama. Dua pemakaian utama yang disebut buku: menyimpan kata sandi dan memastikan integritas pesan. Turunannya: MAC (message authentication code) untuk membuktikan pesan tak dimodifikasi, dan HMAC, MAC yang mengikutkan shared secret yang sudah disepakati sebelumnya. Buku juga menambahkan salt: keacakan tambahan pada penyimpanan sandi, sehingga dua pengguna bersandi identik tidak menghasilkan hash identik.
Konsep inti 2: enkripsi simetris
Definisi Bab 5: enkripsi simetris adalah metode enkripsi yang lebih tua dan lebih sederhana; pengirim dan penerima sebelumnya telah memperoleh kunci yang sama. Semua algoritma simetris berdiri di atas prinsip shared secret ini, termasuk one-time pad.
Perhatikan dua hal yang ditekankan buku. Pertama, block cipher vs stream cipher: DES memotong input menjadi blok 64 bit; stream cipher mengenkripsi bit demi bit. Kedua, manajemen kunci adalah masalah utamanya: kunci harus dijaga di komputer lokal, di sisi lawan, dan yang paling penting dilindungi saat dikirim ke pihak yang diajak bicara. Algoritma yang dibahas: DES (standar federal 1976; blok 64 bit; kunci 56 bit; 16 ronde substitusi dan permutasi), 3DES, dan AES (kunci 128/192/256 bit dengan 10/12/14 ronde), plus ChaCha20, CAST, Twofish, dan IDEA.
Konsep inti 3: enkripsi asimetris (public key)
Asymmetric encryption lebih dikenal sebagai public key cryptography: memakai dua kunci alih-alih satu, diciptakan Whitfield Diffie dan Martin Hellman pada 1975. Private key dijaga rahasia; public key boleh dikirim ke siapa pun; keamanannya bergantung pada sulitnya menebak satu kunci dari pasangannya (buku menyebut keduanya key pair). Pola kerjanya berlawanan: pesan dienkripsi dengan satu kunci dibuka dengan kunci pasangannya, sehingga lahirlah digital signature (Bob mengenkripsi dengan private key-nya; siapa pun membuka dengan public key Bob dan yakin pesannya dari Bob) dan kunci bisa didistribusikan lewat sertifikat digital (asosiasi public key dengan identitas; pertemuan 10).
Mengapa aman? Buku menjelaskan trapdoor function: mudah diproses dengan kunci, sulit tanpanya. Contohnya faktorisasi: mengalikan 293 dan 307 menjadi 89.951 itu mudah; menemukan dua faktornya dari 89.951 tidak (untuk bilangan ratusan digit, praktis mustahil). Algoritma asimetris: RSA, Diffie-Hellman, ElGamal, ECC. Kekurangannya: jauh lebih lambat dari simetris, sehingga sistem nyata memakainya hanya untuk pertukaran kunci dan tanda tangan, sisanya simetris.
Konsep inti 4: pertukaran kunci Diffie-Hellman
Diffie-Hellman (DH) dibuat tahun 1976 oleh Diffie dan Hellman, dan buku menyebutnya salah satu protokol enkripsi paling umum hari ini karena memungkinkan dua orang yang belum pernah saling menghubungi berbagi secret key. Perannya tercatat eksplisit: metode pertukaran kunci elektronik pada TLS, SSH, dan IPSec (maka konfigurasi SSH-mu di pertemuan 6 pun menjalankan DH di balik layar).
Mekanismenya di buku: dua pengguna sepakat dua angka, P (bilangan prima besar) dan G (generator); masing-masing memilih angka rahasia sendiri, a dan b; lalu pertukaran hasil perhitungan modular membuat keduanya sampai pada secret key yang sama tanpa mengirim a, b, atau kunci finalnya. Kelemahan yang dicatat buku: DH polos rentan man-in-the-middle (penyusup ikut bersepakat dengan kedua pihak), dan itu alasan sertifikat digital diperlukan di TLS.
Menyatukan: tiga jenis, satu tujuan
Ringkasan bab merangkum pemetaannya: hashing (SHA, MD) menjaga integritas dan menyimpan sandi; simetris (DES, 3DES, AES, ChaCha20, CAST, Blowfish, IDEA) menjaga kerahasiaan dengan cepat tapi menuntut manajemen kunci; asimetris (RSA, Diffie-Hellman, ElGamal, ECC) menyediakan authentication, nonrepudiation, dan confidentiality, sekaligus menyelesaikan distribusi kunci. Pertemuan 9 mempraktikkan ketiganya dengan angka kecil; pertemuan 10 memakainya dalam bentuk terapan (PGP, DNSSEC, TLS).
Rangkuman
- Tujuan kriptografi: integritas dan kerahasiaan; prinsip confusion, diffusion; elemen PFS dan nonrepudiation; kunci minimum RSA 2048 bit.
- Hashing: fungsi satu arah; untuk penyimpanan sandi dan integritas; MAC/HMAC dan salt sebagai turunannya.
- Simetris: shared secret (DES blok 64 bit kunci 56 bit; AES 10/12/14 ronde); cepat, tapi distribusi kunci adalah masalah utamanya.
- Asimetris: key pair publik-privat (RSA, DH, ElGamal, ECC); digital signature; sertifikat untuk distribusi kunci; lebih lambat.
- Diffie-Hellman (1976): dua pihak yang belum pernah bertemu menyepakati secret key; berperan di TLS, SSH, dan IPSec.
Glosarium mini
- Cryptanalysis: analisis untuk mengembalikan pesan terenkripsi ke bentuk aslinya.
- Diffusion / confusion: prinsip penyebaran perubahan plaintext ke ciphertext / kerumitan hubungan kunci-ciphertext.
- Block / stream cipher: enkripsi per blok (DES 64 bit) vs per bit.
- HMAC: MAC yang memakai shared secret yang sudah disepakati.
- Salt: keacakan tambahan pada hash sandi agar sandi identik tak menghasilkan hash sama.
- Key pair: pasangan kunci publik dan privat pada kriptografi asimetris.
- Trapdoor function: fungsi yang mudah dihitung dengan kunci, sulit tanpanya.
- Perfect forward secrecy: kunci sesi tak terpulihkan meski kunci jangka panjang bocor.
BAGIAN 2: Praktik Kriptografi (materi lama Pertemuan 9)
Catatan keamanan dan legal: lab ini murni perhitungan matematika di mesin milikmu sendiri (VM Kali Linux dari pertemuan 2). Tidak ada jaringan yang disentuh dan tidak ada sistem lain yang diuji. Angka RSA dan Diffie-Hellman di sini sengaja dibuat kecil untuk pembelajaran: jangan pernah memakai kunci kecil semacam ini di dunia nyata. Panduan mengikuti Lab Exercise 5.03 (Hashing) dan 5.04 (Diffie-Hellman Key Exchange) dari Lab Manual (2021), dengan Lab 5.01 dan 5.02 sebagai konteks; perhitungan RSA angka kecil berasal dari indikator RPS dan tidak ada di Lab Manual (dinyatakan eksplisit).
Tujuan pembelajaran
Sesuai RPS TL455 pertemuan 9, setelah lab ini kamu mampu menghitung hash, efek avalanche, RSA, dan simulasi Diffie-Hellman. Tujuan eksplisit Lab 5.03: *hash plaintext into a message digest* dan memahami mengapa hashing berbeda dari enkripsi; tujuan Lab 5.04: menyaksikan pertukaran kunci DH dengan warna dan dengan angka.
Alat dan Persiapan
- VM Kali Linux dari pertemuan 2, terminal dengan
python3bawaan. - Peramban untuk alat hash daring yang dipakai Lab 5.03: fileformat.info/tool/hash.htm dan onlinemd5.com.
- ISO Kali Linux yang kamu unduh di pertemuan 2 (untuk verifikasi hash, Langkah 3).
Langkah Pekerjaan
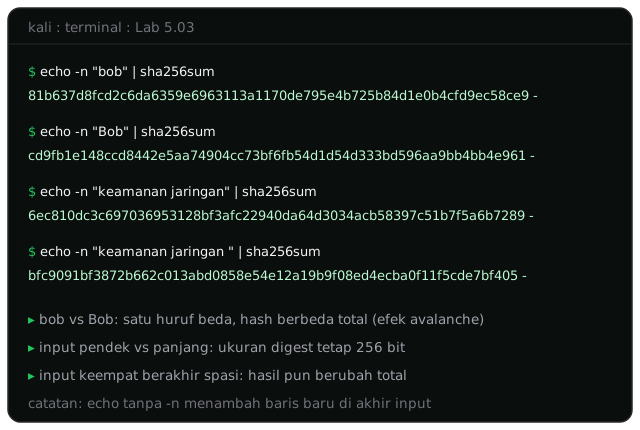
- Hitung hash dan saksikan avalanche (Lab 5.03, Step 1). Lab Manual memakai alat daring fileformat.info/tool/hash.htm: ketik
bobdi *String Hash*, klik *Hash*, lalu bandingkan denganBob: satu huruf berbeda huruf besar, hasilnya berbeda total. Di terminal, pola yang sama:
echo -n "bob" | sha256sum
echo -n "Bob" | sha256sum
echo -n "keamanan jaringan" | sha256sum
echo -n "keamanan jaringan " | sha256sum
Perhatikan dua karakteristik pertama hash dari daftar Lab 5.03: input sepanjang apa pun menghasilkan output berpanjang tetap, dan perubahan satu bit membuat output berubah total (bandingkan input panjang vs pendek: ukuran digestnya sama). Eksperimen tambahan: bandingkan sha256sum dan md5sum; MD5 masih jalan tapi sudah tak layak untuk keamanan, sebagaimana kasus SHA-1 di bawah.
- Pahami lima karakteristik hash (Lab 5.03). Lab Manual merinci limanya: input variabel berpanjang tetap; satu bit berubah mengubah semuanya; preimage resistance (tidak bisa kembali ke input); second preimage resistance (sulit menemukan input kedua untuk hash yang sama dari input yang diberi); collision resistance (sulit menemukan dua input apa pun dengan hash sama). Kasus nyata yang dikutip lab: SHAttered (Februari 2017) meruntuhkan SHA-1 lewat serangan tabrakan, disusul serangan chosen-prefix ("SHA-1 is a Shambles", 2019) yang lebih kuat. Analogi satu arah dari lab: smoothie pisang-strawberi-susu; kamu tahu isinya, tapi tidak bisa mendapatkan kembali pisangnya.
- Verifikasi integritas unduhan (Lab 5.03, Step 3). Buka halaman unduhan resmi Kali Linux (kali.org/get-kali): tiap ISO punya SHA-256 sum resmi dari pengembangnya. Hitung hash ISO-mu dengan
sha256sum namafile.isoatau lewat onlinemd5.com, lalu cocokkan. Sama berarti file asli; beda berarti berubah di tengah jalan. Inilah pemakaian hash untuk integritas file yang diunduh, dan hubungannya dengan basis data sandi (hash sandi disimpan, bukan sandinya).
- RSA mini di kertas (dari indikator RPS; tidak ada di Lab Manual). Ambil prima kecil
p = 5,q = 11:
n = p * q = 55
phi(n) = (p-1)(q-1) = 4 * 10 = 40
pilih e = 3 (coprime dengan 40)
d = 27 (karena 3 * 27 = 81 ≡ 1 (mod 40))
Kunci publik (3, 55), kunci privat (27, 55). Enkripsi m = 8: c = 8^3 mod 55 = 22; dekripsi m = 22^27 mod 55 = 8. Verifikasi:
python3 -c "print(pow(8, 3, 55))"     # 22
python3 -c "print(pow(22, 27, 55))"   # 8
Kaitannya ke Bab 5: keamanan RSA berdiri di atas sulitnya faktorisasi (contoh buku: 293 × 307 = 89.951 mudah dihitung, faktornya sulit ditebak). Angka kecil ini hanyalah untuk belajar; RSA nyata memakai kunci minimal 2048 bit.
- Simulasi Diffie-Hellman dengan angka Lab 5.04. Lab Manual memakai prime
p = 29dan generatorg = 2; Bob memilih rahasiab = 12, Alice memiliha = 5:
Bob:   B = 2^12 mod 29 = 7   → dikirim ke Alice
Alice: A = 2^5  mod 29 = 3   → dikirim ke Bob
Bob:   kunci bersama = 3^12 mod 29 = 16
Alice: kunci bersama = 7^5  mod 29 = 16
Verifikasi di terminal:
python3 -c "print(pow(2,12,29), pow(2,5,29), pow(3,12,29), pow(7,5,29))"
# 7 3 16 16 : kedua sisi sampai pada shared secret 16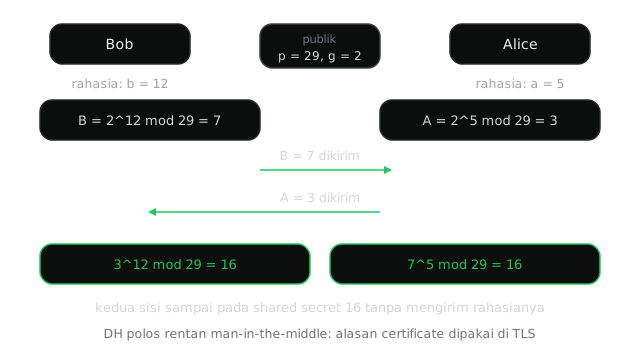
Analogi warna dari Lab 5.04: kuning publik, biru dan merah rahasia, campuran hijau/oranye ditukar, hasil cokelat identik yang tak pernah dikirim. Buku menambah penjelasan matematisnya: Bob sebenarnya menghitung 3^12 ≡ (2^5)^12 ≡ 2^60 ≡ 16 (mod 29), dan Alice 7^5 ≡ (2^12)^5 ≡ 2^60 ≡ 16: sifat perpangkatan yang sama inilah yang membuat kedua sisi bertemu. Latihan dari lab: ulangi dengan p = 13, g = 6, rahasia 5 dan 4; lalu p = 11, g = 7, rahasia 3 dan 6.
Hasil yang Diharapkan
- Hash
bobdanBob(dan input panjang vs pendek) terbukti berbeda total dengan ukuran digest sama. - Lima karakteristik hash bisa kamu sebutkan dengan kata-katamu sendiri.
- RSA mini:
8 → 22 → 8dengan pemahaman peran e, d, dan n. - Diffie-Hellman (p = 29, g = 2): kedua sisi sampai pada shared secret 16 tanpa mengirim rahasianya.
Troubleshooting Umum
- Hasil hash tampak salah:
echotanpa-nmenambahkan baris baru di akhir input; konsisten memakaiecho -n. - `pow` memberi hasil tak terduga: cek urutan argumen
pow(basis, eksponen, modulus). - RSA mini tidak mengembalikan pesan asli: pastikan d benar (3 × 27 = 81, dan 81 mod 40 = 1).
- DH hasil tidak sama: pastikan tidak menukar urutan; kunci bersama selalu (nilai lawan)^(rahasia sendiri) mod p.
Checklist Selesai
- [ ] Avalanche terbukti lewat
bob/Bobdan input panjang berbeda. - [ ] Lima karakteristik hash (termasuk preimage, second preimage, collision resistance) bisa dijelaskan.
- [ ] SHA-256 ISO Kali terverifikasi terhadap sum resmi.
- [ ] RSA mini terenkripsi dan terdekripsi dengan benar.
- [ ] Diffie-Hellman mencapai shared secret 16 dari kedua sisi; dua latihan lab selesai.